 Grow-beat
Cursor Claude Code 악성 확장 점검법
Cursor의 Claude Code 확장 2.1.312·2.1.313 점검법입니다. 설치 이력·침입 흔적을 살피되, 단일 검사로 안전을 단정하지 마세요.
Cursor에서 Claude Code 확장을 쓰는 마케터, 1인 사업자, 비전공 개발자라면 오늘 한 번 점검해 보셔야 합니다. 2026년 10월 29일 Cursor 마켓플레이스에 악성 Claude Code 확장이 약 11시간 동안 올라와 있었습니다.
정식 이름으로 올라온 확장이라 이름만 보고는 가려내기 어려웠습니다. 보안 용어가 낯설면 무엇부터 해야 할지도 막막합니다.
이 글에서는 내가 점검 대상인지 가르는 기준, 명령 한 줄로 확인하는 법, 문제가 발견됐을 때의 순서를 정리합니다.
Cursor Claude Code 확장 악성코드 사건은 무엇인가요?
2026년 10월 29일 Cursor 마켓플레이스의 Anthropic.claude-code 2.1.312와 2.1.313 버전에 악성 코드가 들어 있었습니다. Cursor는 이 버전들을 Anthropic이 만들지 않았다고 밝혔습니다.
노출 시간은 미국 태평양 시간 오전 2시 27분부터 오후 1시 35분까지입니다. 한국 시간으로는 10월 29일 오후 6시 27분부터 10월 30일 오전 5시 35분까지입니다.
Help Net Security·BleepingComputer 보도 기준 영향 범위는 최대 5,000명이고, 대상자에게는 직접 연락할 계획입니다. 한국 사용자 수는 공개되지 않았습니다.
확장(extension)은 편집기에 기능을 더하는 추가 프로그램입니다. Phorion 분석에 따르면 확장은 편집기와 사용자의 권한으로 돌아가서, 불러오는 즉시 파일과 소스 코드에 접근할 수 있습니다.
초기 기사에는 2.1.313만 적힌 경우가 있습니다. Cursor가 2026년 10월 30일 공지를 고쳐 대상 버전을 명확히 했으니 두 버전 모두 기준으로 보세요.
내가 점검 대상인지 어떻게 판단하나요?
Cursor 마켓플레이스에서 해당 시간대에 두 버전을 설치하거나 업데이트했다면 점검 대상입니다. 설치·업데이트한 기억이 없어도 확장 목록에서 버전을 확인하세요.
| 사용 환경 | 현재 판단 | 할 일 |
|---|---|---|
| Cursor와 Claude Code 확장, macOS 또는 Windows | Cursor 공지의 대상 | 아래 명령 실행 |
| Cursor와 Claude Code 확장, Linux | 공지의 대상 운영체제는 아니지만 악성 코드에 Linux용 동작이 있음 | 같은 명령으로 확인 권장 |
| Microsoft VS Code 공식 마켓플레이스 | 악성 버전 보고 없음 | 필수 조치 없음 |
| 터미널에서 쓰는 Claude Code | 초기 보도의 npm 언급과 달리 이후 Cursor만 유포처로 확인(BleepingComputer 보도) | 필수 조치 없음 |
| Cursor의 다른 확장 | Cursor가 점검 후 변조 없음으로 발표 | 필수 조치 없음 |
악성 확장은 실제로 무엇을 했나요?
악성 확장은 불러오는 순간 컴퓨터 정보를 공격자 서버로 보내고, 공격자의 SSH 키를 심고, 재부팅 뒤에도 다시 실행되도록 등록했습니다. SSH는 다른 컴퓨터에서 내 컴퓨터로 원격 접속하는 표준 방식입니다.
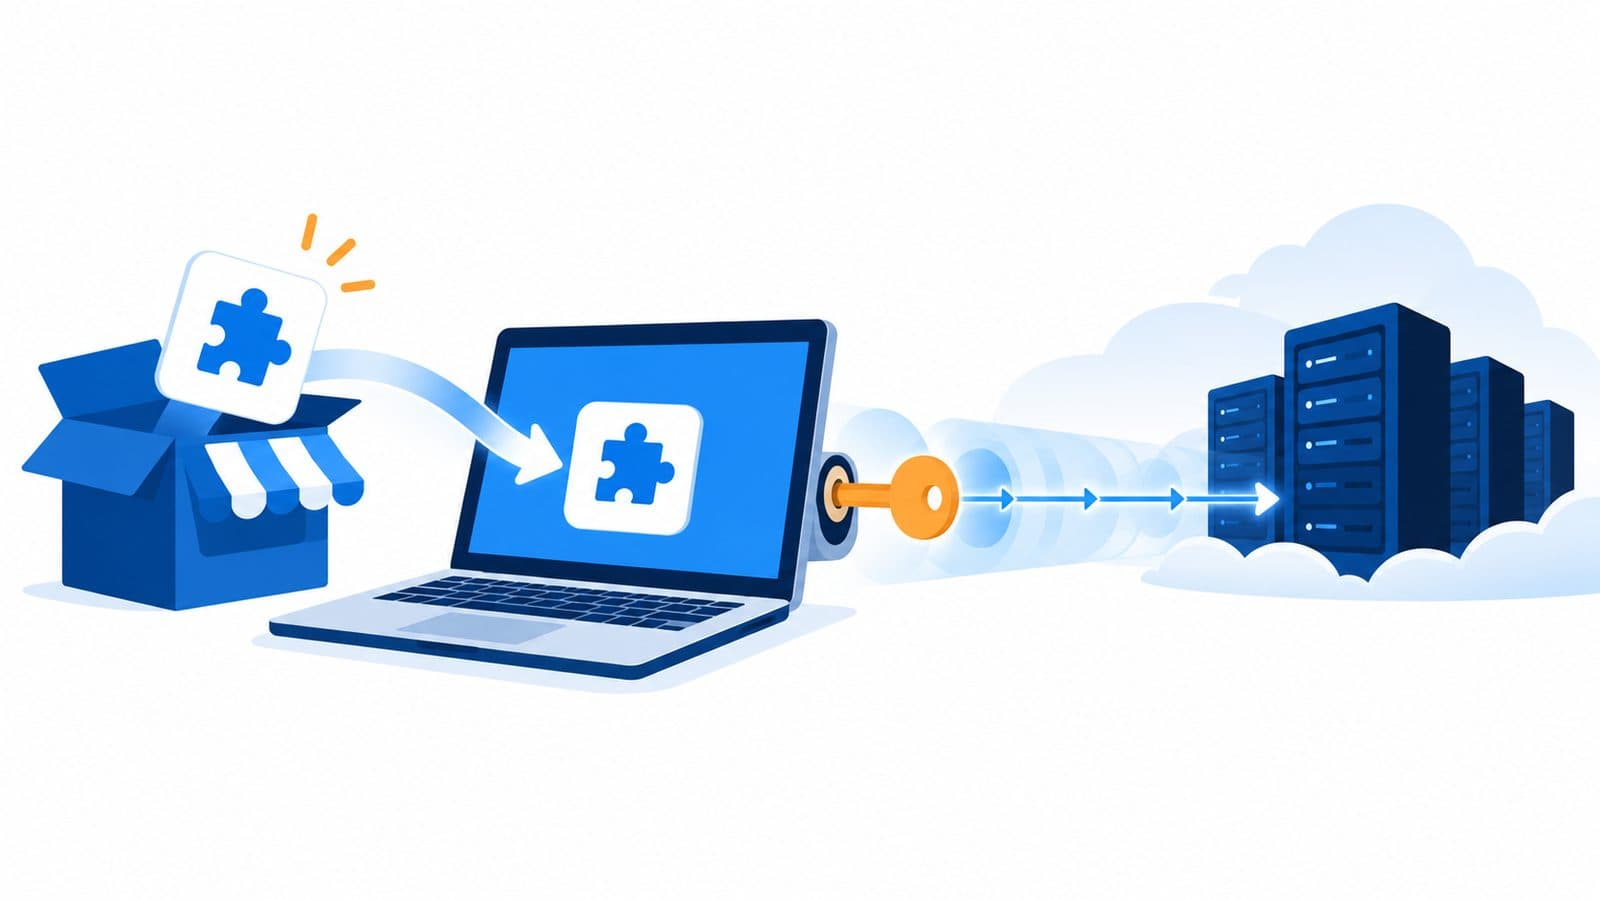
- ▸보낸 정보: 컴퓨터 이름, 사용자 이름, 운영체제, 홈과 작업 폴더 경로, Git 이메일, 공인 IP, 환경 변수 이름
- ▸심은 것: authorized_keys 파일(SSH 접속을 허용할 키 목록)에 svc-telemetry라는 이름의 공격자 키
- ▸남긴 것: macOS의 LaunchAgent, Windows의 예약 작업 또는 시작 프로그램 스크립트
환경 변수는 값이 아니라 이름만 전송됐습니다. 그래도 Help Net Security에 따르면 키와 토큰처럼 보이는 이름을 최대 40개까지 보내므로, 어떤 컴퓨터에 API 키가 있는지 공격자가 가늠할 수 있습니다.
Cursor는 SSH를 켜는 데 관리자 권한이 필요해 대부분의 macOS와 Windows에서 이 단계가 실패했고, 공격자 서버도 내려갔다고 밝혔습니다.
다만 Phorion은 이 오류를 방어책으로 믿어서는 안 된다고 경고합니다. 원격 로그인을 이미 켜 둔 Mac이나 나중에 켜는 Mac은 심어진 키가 그대로 쓰일 수 있기 때문입니다.
내 컴퓨터에 공격자 키가 있는지 어떻게 확인하나요?
Cursor 공지가 안내한 명령을 터미널에 넣으면 svc-telemetry 키가 있는지 나옵니다. 파일을 읽기만 하는 명령이며, 확장을 이미 지웠어도 실행해야 합니다.
macOS는 터미널에서 실행합니다.
bashgrep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"
Windows는 PowerShell에서 실행합니다.
powershell$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
출력이 No key found로 시작하면 Cursor 기준 영향이 없고, svc-telemetry key found가 나오면 영향이 있습니다. 명령은 2026년 11월 1일 확인 기준이니 Cursor 공지 원문도 함께 보세요.
위 명령을 메신저로 공유하고 사람별 출력 결과를 표 한 장에 모아 두세요. 키가 나온 기기가 있으면 그 기기로 접근하던 공용 계정과 API 키까지 교체 범위를 바로 정할 수 있습니다.
svc-telemetry 키가 발견되면 무엇부터 해야 하나요?
기기를 네트워크에서 분리하고, Cursor의 정리 스크립트를 실행한 뒤, 다른 안전한 기기에서 비밀번호와 API 키를 바꿉니다. 확장 삭제만으로는 부족할 수 있는데, 별도 스크립트가 남아 계속 돌기 때문입니다.
회사 장비라면 직접 정리하기 전에 보안 담당자에게 먼저 알리는 편이 안전합니다. 실제 접속이 있었는지는 SSH 로그에서 localhost 출발 로그인과 svc-telemetry 키 사용 기록을 찾아 판단한다고 Phorion은 안내합니다.
앞으로 Cursor 확장을 계속 써도 될까요?
점검 결과가 깨끗하면 계속 쓸 수 있습니다. Cursor는 키를 교체하고 마켓플레이스를 다시 구축해 재개했으며, 다른 확장의 변조는 없었다고 발표했습니다.
2026년 11월 1일 확인 기준으로 공격자가 어떻게 악성 버전을 올렸는지, Cursor나 Anthropic의 시스템이 뚫렸는지는 공개되지 않았습니다. Anthropic의 별도 공식 공지도 찾지 못했습니다.
- ▸지금 점검할 사람: Cursor에서 Claude Code 확장을 쓰고, 그 컴퓨터에 고객 자료나 API 키가 있는 사람
- ▸원인 공개를 기다려도 되는 사람: 터미널이나 Microsoft 공식 마켓플레이스 경로로만 Claude Code를 쓰는 사람
VS Code 공식 문서에 따르면 확장별로 자동 업데이트를 끌 수 있고, extensions.autoUpdateDelay로 설치를 늦출 수 있으며 기본값은 12시간입니다. Cursor에서 같게 동작하는지는 공식 자료로 확인하지 못했으니 설정 화면에서 직접 보세요. 업데이트를 늦추면 보안 수정도 늦어지므로 민감한 기기에만 권합니다.
스킬과 MCP 서버도 외부에서 가져온다면 같은 기준으로 살피는 편이 안전합니다. 차이는 스킬 MCP 서브에이전트 비교 글에, 기본 사용법은 Claude Code 무료 입문 강의에 있습니다.
참고 자료
- ▸Cursor, 「Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace」(2026-10-29, 2026-10-30 갱신) — https://cursor.com/blog/claude-code-extension-security-notice
- ▸Phorion, 「Official Claude Code Extension Compromise: Security Advisory」(2026-10-30, 2026-10-31 갱신) — https://phorion.io/blog/offical-claude-code-vsx-compromise/
- ▸BleepingComputer, 「Malicious Claude Code extension on Cursor planted SSH backdoors」(2026-10-30) — https://www.bleepingcomputer.com/news/security/malicious-claude-code-extension-on-cursor-planted-ssh-backdoors/
- ▸Help Net Security, 「Claude Code extension poisoned with persistent SSH backdoor」(2026-10-30) — https://www.helpnetsecurity.com/2026/10/30/claude-code-extension-ssh-backdoor/
- ▸Visual Studio Code Docs, 「Extension Marketplace」(2026-11-01 확인) — https://code.visualstudio.com/docs/configure/extensions/extension-marketplace
함께 읽으면 좋은 글
AI 소식 글을 먼저, 그다음 최신 글을 보여 드려요
캔바 AI 끄기 설정, 꺼지는 기능과 남는 기능 정리
캔바가 2026년 11월 19일 무료·Pro용 AI 끄기 설정을 발표했습니다. 꺼지는 기능과 배경 제거처럼 남는 기능, 팀 계정 차이를 확인해 보세요.
구글 AI 모드 임시 대화, 기록 안 남는 범위와 한계
구글 AI 모드 임시 대화가 2026년 11월 17일 추가됐습니다. 기록에서 빠지는 것과 24시간 보관처럼 남는 것을 나눠 보고 업무 검색에 써 보세요.
제미나이 학습 끄기, 기록은 남기고 학습만 막는 새 설정
제미나이 학습 끄기가 기록 설정과 학습 설정으로 나뉩니다. 2026년 11월 16일 구글 발표 기준 달라진 보관 기간과 회사 계정 조건을 확인해 보세요.